Artykuł sponsorowany
Jak wymagania cyberbezpieczeństwa zmieniają projekt, montaż i testy podzespołów elektronicznych
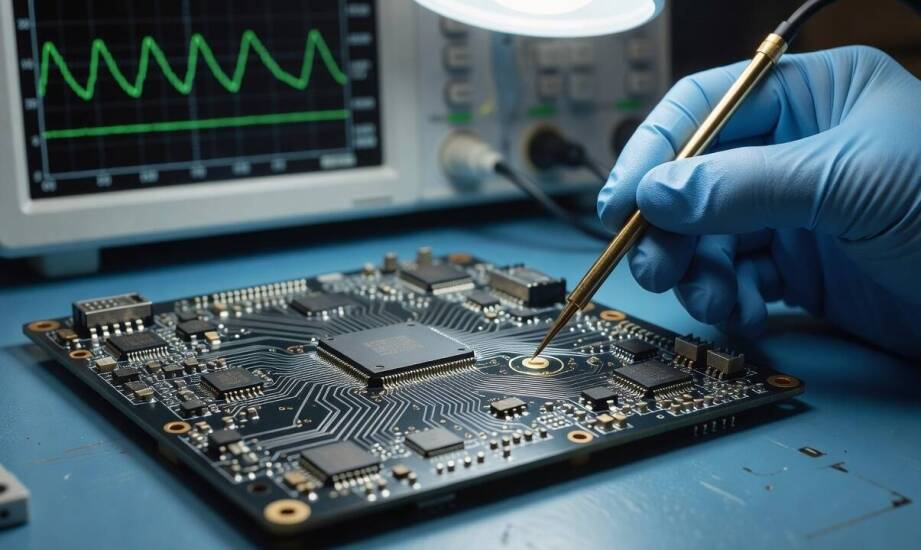
Urządzenia elektroniczne komunikujące się z zewnętrzną infrastrukturą wymagają wdrożenia mechanizmów ochronnych na najwcześniejszym etapie tworzenia koncepcji. Bezpieczeństwo cyfrowe zaczyna się podczas projektowania układu sprzętowego, ponieważ ograniczenia fizyczne komponentów determinują późniejsze możliwości oprogramowania. Architektura pozbawiona sprzętowego wsparcia kryptograficznego uniemożliwia wdrożenie zaawansowanych protokołów w gotowym produkcie. Brak uwzględnienia zabezpieczeń przed zbudowaniem prototypu powoduje wysokie koszty modyfikacji, które wymagają przeprojektowania obwodów drukowanych. Aktualizacja oprogramowania nie usunie błędów wynikających ze złego doboru fizycznych elementów. Inżynierowie analizują wektory ataków fizycznych oraz zdalnych przed wyznaczeniem pierwszej ścieżki na laminacie. Przykładem są systemy automatyki domowej, takie jak sterowniki do wanien z hydromasażem. Te pozornie proste moduły stale wymieniają informacje z domową siecią i wymuszają implementację barier przed nieautoryzowanym przejęciem kontroli.
Przeczytaj również: Estetyka i funkcjonalność gresu białego matowego – zalety użytkowania
Decyzje architektoniczne ograniczające powierzchnię ataku
Projektowanie obwodów drukowanych zakłada rygorystyczne zarządzanie dostępnymi interfejsami komunikacyjnymi. Fizyczne usunięcie nieużywanych portów serwisowych z wersji produkcyjnej zauważalnie redukuje powierzchnię ataku urządzenia. Otwarty interfejs UART pozwala napastnikowi na bezpośredni odczyt zawartości pamięci i modyfikację oprogramowania układowego. Zespoły konstrukcyjne stosują maskowanie ścieżek sygnałowych oraz prowadzą linie krytyczne w wewnętrznych warstwach laminatu, co znacznie utrudnia podsłuchanie komunikacji. Zastosowanie odpowiedniego ekranowania zapobiega wstrzykiwaniu błędów obliczeniowych za pomocą zewnętrznego pola elektromagnetycznego. Odizolowane domeny sprzętowe wewnątrz systemu zasilania stanowią kolejną barierę ochronną. Odseparowanie układu zasilania modułu radiowego od głównego procesora zatrzymuje ewentualną propagację zakłóceń wywoływanych celowo przez intruza.
Przeczytaj również: Projekty mieszkań: inspiracje i trendy aranżacyjne na każdy metraż
Dobór mikrokontrolera stanowi fundament obrony przeciwko fizycznej ingerencji w układ. Komponenty wspierające sprzętową izolację zasobów potrafią wydzielić hermetyczną strefę wykonywania operacji, która chroni wrażliwe procedury kryptograficzne przed złośliwym kodem. Mechanizmy bezpiecznego rozruchu dokładnie sprawdzają cyfrowy podpis każdego fragmentu oprogramowania przed wydaniem zgody na jego uruchomienie. Przechowywanie unikalnych certyfikatów w specjalnej pamięci odpornej na manipulacje blokuje próby ich wyciągnięcia po rozebraniu obudowy sprzętu. Pozostawione dla inżynierów porty debugowania zabezpiecza się asymetrycznymi kluczami lub trwale przepala odpowiednie bezpieczniki krzemowe w końcowej fazie produkcji.
Przeczytaj również: Jak dobrać pościel do stylu sypialni? Praktyczne wskazówki i inspiracje
Przygotowanie montażu seryjnego i procedury testowe
Utrzymanie odporności urządzenia po opuszczeniu fabryki wymusza wdrożenie zaufanego kanału aktualizacji oprogramowania układowego. Bezpieczne przesyłanie nowych paczek z kodem wymaga weryfikacji podpisu cyfrowego oraz wcześniejszego uwierzytelnienia serwera przez protokół szyfrowany. Architektura maszyn obsługujących montaż docelowy zakłada automatyczne wgrywanie unikalnych par kluczy do każdej sztuki schodzącej z taśmy. Przedsiębiorstwo Ergomatic od 2003 roku realizuje zlecenia sprzętowe dla automatyki, obejmujące składanie obwodów drukowanych i testy weryfikacyjne. Zlecana specjalistom produkcja podzespołów elektronicznych opiera się na dostosowaniu stacji programujących do obsługi procesów kryptograficznych, co ostatecznie eliminuje ryzyko wprowadzania powtarzalnych haseł fabrycznych do całych serii produktowych.
Weryfikacja złożonych modułów wykracza poza tradycyjne sprawdzanie poprawności połączeń lutowanych. Testy środowiska docelowego obejmują badanie odporności sprzętu na podanie błędnej konfiguracji oraz symulowane ataki sieciowe. Organizacje branżowe zalecają prowadzenie prób przepełnienia bufora i wnikliwą analizę ruchu radiowego w kontrolowanych warunkach laboratoryjnych. Testerzy próbują celowo odczytać zawartość pamięci układu scalonego za pomocą narzędzi warsztatowych, sprawdzając poprawność nałożonych blokad produkcyjnych. Wykazanie braku krytycznych podatności oraz osiągnięcie akceptowalnego poziomu ryzyka warunkuje dopuszczenie partii do dystrybucji, ponieważ wyeliminowanie wszystkich potencjalnych luk w skomplikowanej architekturze jest fizycznie niemożliwe.
Zamknięcie specyfikacji wymogów bezpieczeństwa przed wytworzeniem pierwszego modelu pozwala utrzymać rentowność całego przedsięwzięcia. Wymiana jednostki centralnej na wariant obsługujący szyfrowanie wymusza stworzenie nowej płytki drukowanej, co poważnie zaburza ustalony harmonogram wdrożenia. Zmiany w unijnym prawodawstwie dodatkowo motywują wytwórców sprzętu do porzucenia dotychczasowej filozofii planowania nowych wyrobów. Europejski akt o odporności cybernetycznej narzuca twórcom elektroniki długoterminowe obowiązki audytowe. Wymienione rozporządzenie jest już w mocy, ale główne rygory prawne nałożone na producentów zaczną obowiązywać dopiero 11 grudnia 2027 roku. Prawo to zobliguje firmy do udostępniania łatek oprogramowania oraz obsługi zgłoszeń incydentów przez cały czas rynkowego wsparcia produktu. Prawidłowe zaplanowanie wydajności sprzętu we wczesnej fazie projektowania ułatwi implementację przyszłych poprawek bez wycofywania działających układów z użytku.
Kategorie artykułów
Polecane artykuły

Jakie są najważniejsze etapy wdrażania dedykowanej aplikacji webowej?

USG moszny — bezpieczne i nieinwazyjne badanie dla każdego mężczyzny

Jak dbać o pilota sony rmf tx310e, aby zapewnić jego długą żywotność?
